관련 기사:
| 조직 관리 - 개요 | 리소스에 대한 팀 액세스 제어 | 라이선스에 대한 팀 액세스 제어 |
입장:
- PIX4Dcloud Teams 또는 PIX4Dcloud Enterprise 라이선스가 필요합니다.
- https://account.pix4d.com/home 에서 로그인하세요 .
- 이 기능은 에게만 제공됩니다 PIX4Dcloud Teams 및 PIX4Dcloud . Enterprise 고객 자세한 내용은 영업팀에 문의 하십시오
이 기사에서는
리소스에 대한 팀 액세스 제어,
리소스 액세스 유형,
리소스에 구성원을 초대하는 방법,
리소스 내 역할 업그레이드 방법,
리소스에서 구성원을 제거하는 방법
, 조직 포털에서 구성원을 영구적으로 제거하는 방법
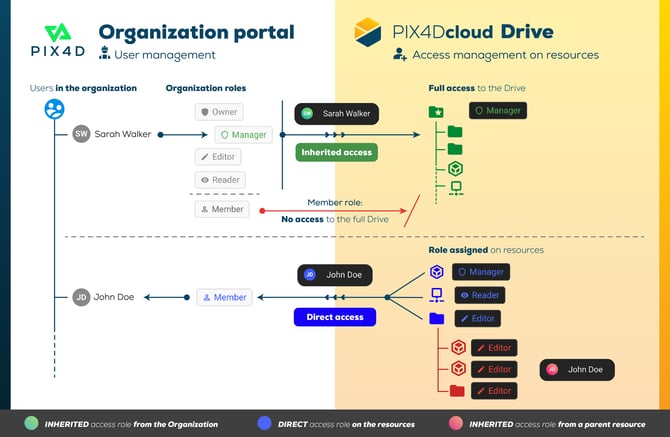
조직 관리에서 팀 접근 제어의 관점에서 구성원은 조직 역할이 없는 사람을 의미합니다. 구성원의 접근 권한은 조직 내에서 초대받은 특정 리소스(폴더, 사이트 또는 데이터 세트)로 제한됩니다.
참고에게만 제공됩니다 PIX4Dcloud Teams 및 PIX4Dcloud .
리소스에 대한 팀 액세스 제어
조직 내에는 두 가지 유형의 역할이 있습니다. 조직 수준 역할 과 리소스에 대한 팀 액세스 제어 수준 역할입니다.
조직 역할과 팀 액세스 제어 수준 역할에는 몇 가지 차이점이 있습니다
- 조직 역할과는 달리, 팀 접근 제어에서 할당되는 가장 높은 역할은 관리자.
- 조직 사용자는 항상 모든 리소스에 대한 접근 권한이 부여되지만, 구성원은 초대받은 리소스에만 접근할 수 있습니다.
- 조직 수준 역할 및 RBAC 상속:
- 멤버 역할 을 제외한 조직 수준 역할은 팀 액세스 제어(TAC) 에 상속됩니다 . 폴더 계층 구조 내에서 작업할 때는 이러한 상속된 조직 사용자 역할로의 업그레이드만 허용되며, 이 기능은 클라우드 드라이브 리소스에만 해당 됩니다 . 이 환경에서는 이러한 특정 역할의 다운그레이드는 허용되지 않습니다.
- 멤버 역할 접근 권한 : 조직 내 멤버 역할은 특정 클라우드 드라이브 리소스에 대한 공동 작업 초대를 받을 수 있는 권한을 부여합니다. 특정 리소스에 대한 초대를 받지 않은 멤버는 어떤 리소스에도 접근할 수 없습니다. 초대를 받으면 해당 리소스에 대한 접근 권한이 직접 부여됩니다. 이 "멤버" 역할의 접근 권한 수준은 관리자가 필요에 따라 상향 또는 하향 조정할 수 있으며 , 이러한 변경은 클라우드 드라이브 내의 팀 접근 제어 기능을 통해 수행됩니다 .
현재 상태는 팀 액세스 제어 수준에서 다양한 역할로 구성됩니다
- 관리자: 리소스에 대한 모든 권한을 가지며 멤버를 관리할 수 있습니다.
- 편집기: 측정값을 저장하고 새 폴더, 사이트 및 데이터 세트를 만들 수 있습니다.
- 읽기 전용: 폴더, 사이트 및 데이터 세트를 볼 수 있지만 생성 및 편집 권한은 없습니다.
리소스에 대한 액세스 유형
 상속된 조직 액세스 권한 ( 소유자 , 관리자, 편집자 또는 읽기 전용) : 기존 사용자에게는 조직 역할에 따라 액세스 권한이 자동으로 부여됩니다. 이러한 사용자에 대한 개별 리소스 액세스 권한은 취소할 수 없습니다. 이 전역 조직 액세스 권한을 수정하거나 제거하려면 소유자 또는 관리자가 조직 관리 포털 에서 사용자의 역할을 업데이트해야 합니다
 직접 접근: (멤버 역할에 대한 접근 권한 부여 또는 기존 조직 역할에 대한 접근 권한 업그레이드)
직접 액세스 기능을 사용하면 특정 멤버 사용자에게 리소스에 대한 액세스 권한을 부여 하거나 기존 사용자에게 조직 역할 상속을 통한 액세스 권한을 부여할 수 있습니다 . 리소스 수준에서 소유자 또는 관리자 액세스 권한을 가진 사용자는 다른 사용자를 초대하고 관리자, 편집자 또는 읽기 권한 등 모든 액세스 역할 유형으로 협업 직접 액세스 권한을 부여할 수 있습니다 .
- 조직 수준 구성원: 이러한 사용자는 클라우드 사용자 인터페이스를 통해 특정 리소스에 대한 액세스 권한만 부여받을 수 있으며, '직접 액세스' 역할이 할당됩니다.
- 조직 역할 액세스 권한 (편집자 또는 읽기 권한) 을 상속받은 사용자 : 특정 리소스에 대한 해당 사용자의 액세스 권한은 클라우드의 해당 리소스 액세스 관리 페이지를 통해 업그레이드할 수 있습니다
중요: 조직 차원에서 부여받은 역할은 특정 리소스에 대해 상향 조정할 수 있지만, 하향 조정할 수는 없습니다. 예를 들어, 조직 수준에서 편집자 권한을 가진 사용자는 특정 리소스에 대해 관리자 직접 접근 권한을 부여받을 수 있지만, 동일한 리소스에 대해 읽기 전용 권한으로 하향 조정할 수는 없습니다.
 상위 리소스에서 상속된 액세스: 이 액세스 유형은 사용자에게 직접 액세스 권한이 부여된 상위 폴더에서 시작됩니다. 이 권한은 해당 폴더 내의 모든 리소스에 적용됩니다. 이 액세스 권한을 수정하려면 직접 액세스 권한이 처음 설정된 상위 폴더 수준에서 변경 사항을 적용해야 합니다.
리소스에 회원을 초대하는 방법
- 드라이브에서 폴더, 사이트 또는 데이터 세트로 이동합니다.
- 폴더, 사이트 또는 데이터 세트의 점 3개 메뉴를 클릭하세요.
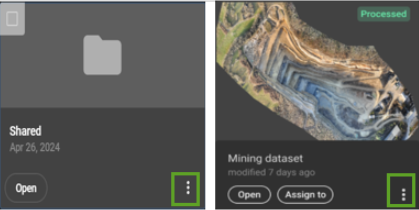
- '초대하기'를 클릭하세요 .
- '사용자 초대 '에서 해당 리소스에 초대할 구성원 의 이메일을 입력하고 역할을 할당합니다
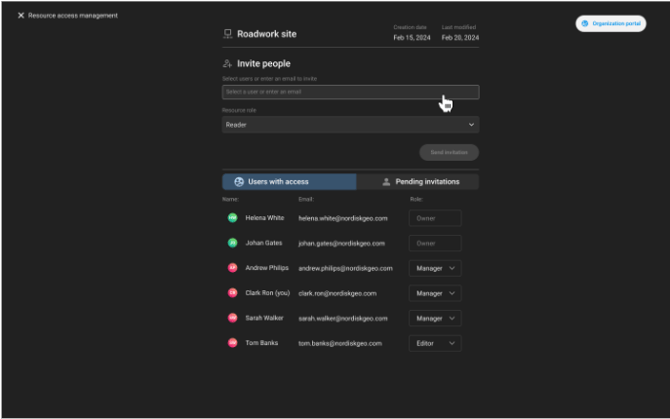
- '초대 보내기'를 클릭하세요 .
메모:
- 만약 회원 초대하려는 사람이 아직 조직에 속하지 않은 경우, 해당 사람은 알림 이메일을 받게 되며, 이메일을 통해 가입 여부를 확인할 수 있습니다 초대 수락.
- 초대하려는 회원이 아직 PIX4D 계정이 없는 경우 , 계정 생성을 선택해야 합니다. 자세한 내용은 가입, 로그인 및 로그아웃을 참조하세요 PIX4Dcloud.
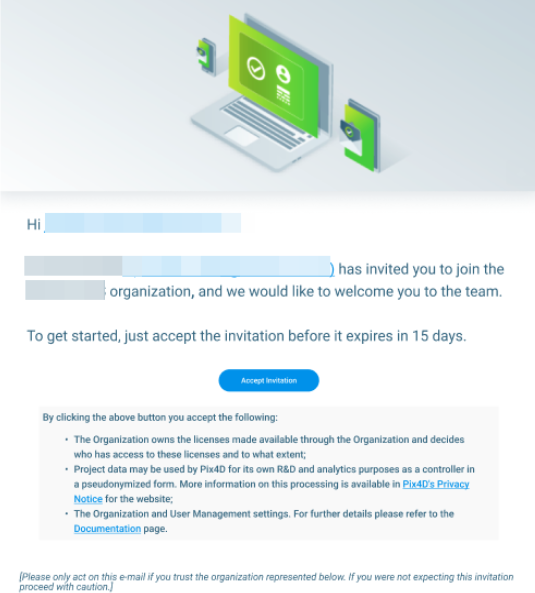
- 초대하려는 회원이 아직 PIX4D 계정이 없는 경우 , 계정 생성을 선택해야 합니다. 자세한 내용은 가입, 로그인 및 로그아웃을 참조하세요 PIX4Dcloud.
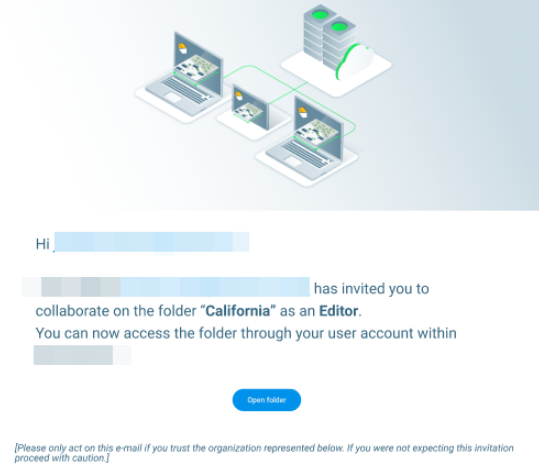
- 해당 회원이 이미 조직에 소속되어 있는 경우 , 초대받은 리소스와 해당 리소스에서 맡게 될 역할을 명시한 이메일을 받게 됩니다.
'초대 대기 중' 에는 아직 조직의 회원이 아닌 사람들에게만 초대장이 표시됩니다.
리소스 내 역할 업그레이드 방법
리소스의 역할을 업그레이드하는 단계는 다음과 같습니다
- 드라이브에서 폴더, 사이트 또는 데이터 세트로 이동합니다.
- 폴더, 사이트 또는 데이터 세트의 세 점 메뉴를 클릭하세요.
- '초대하기'를 클릭하세요 .
- '액세스 권한이 있는 사용자 ' 아래에서 역할 업그레이드를 원하는 구성원 의 이메일 옆에 있는 드롭다운 메뉴를 클릭합니다
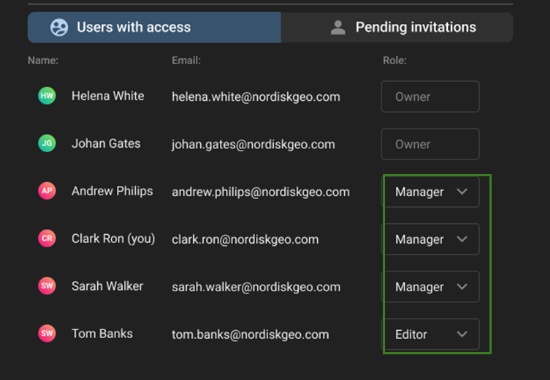
중요한:
- 관리자 또는 소유자는 편집자 또는 독자와 같이 조직에서 계승된 역할에 필요한 특정 역할에 대한 리소스를 늘릴 수 있습니다 .
- 팀 액세스 제어 수준을 통해 더 높은 역할이 부여되면 액세스 유형 색상이 파란색으로 변경되어 조직 역할과 달리 해당 특정 리소스에 대한 직접 액세스 권한이 있음을 나타냅니다.
리소스에서 멤버를 제거하는 방법
멤버는 초대받은 리소스에서만 삭제할 수 있으며, 상속된 모든 리소스 권한도 함께 삭제됩니다.
- 드라이브에서 폴더, 사이트 또는 데이터 세트로 이동합니다.
- 폴더, 사이트 또는 데이터 세트의 점 3개 메뉴를 클릭하세요.
- '초대하기'를 클릭하세요 .
- '액세스 권한이 있는 사용자 ' 아래에서 휴지통 아이콘을 클릭합니다.
조직 포털에서 구성원을 영구적으로 삭제하는 방법
경고:
- 조직 수준의 소유자 및 관리자 만 구성원을 영구적으로 삭제할 수 있습니다 .
- 삭제하면 해당 멤버 가 조직 리소스에 접근했던 모든 권한이 제거됩니다.
조직에서 구성원을 영구적으로 삭제하려면 다음 단계를 따르세요
- 드라이브에서 폴더, 사이트 또는 데이터 세트로 이동합니다.
- '초대하기'를 클릭하세요 .
- 조직 포털을 클릭하세요 .
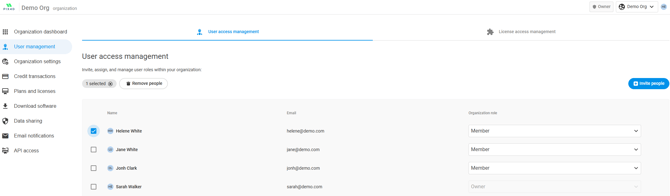
- 사용자 관리 에서 조직에서 제외할 구성원 이메일 주소와 연결된 확인란을 클릭합니다
- (선택 사항) 조직에서 한 명 이상의 구성원을 동시에 삭제할 수 있습니다
- '사용자 삭제'를 클릭하세요 .